Reeglite webhookid
Reegel võib käivitumisel kutsuda URL-i. Nii saab teie enda süsteem sündmusest kohe teada, näiteks kõrgest temperatuurist või seadme lahtiühendusest.
Enne alustamist
Jaotis „Enne alustamist“- HAM Systems lülitab webhookid sisse iga konto jaoks eraldi. Kui rakendus näitab teadet Veebihaagid pole sinu kontol lubatud, võtke ühendust toega.
- Vajate
https://aadressi, mis võtab internetist vastuPOSTpäringuid.
Webhooki lisamine reeglile
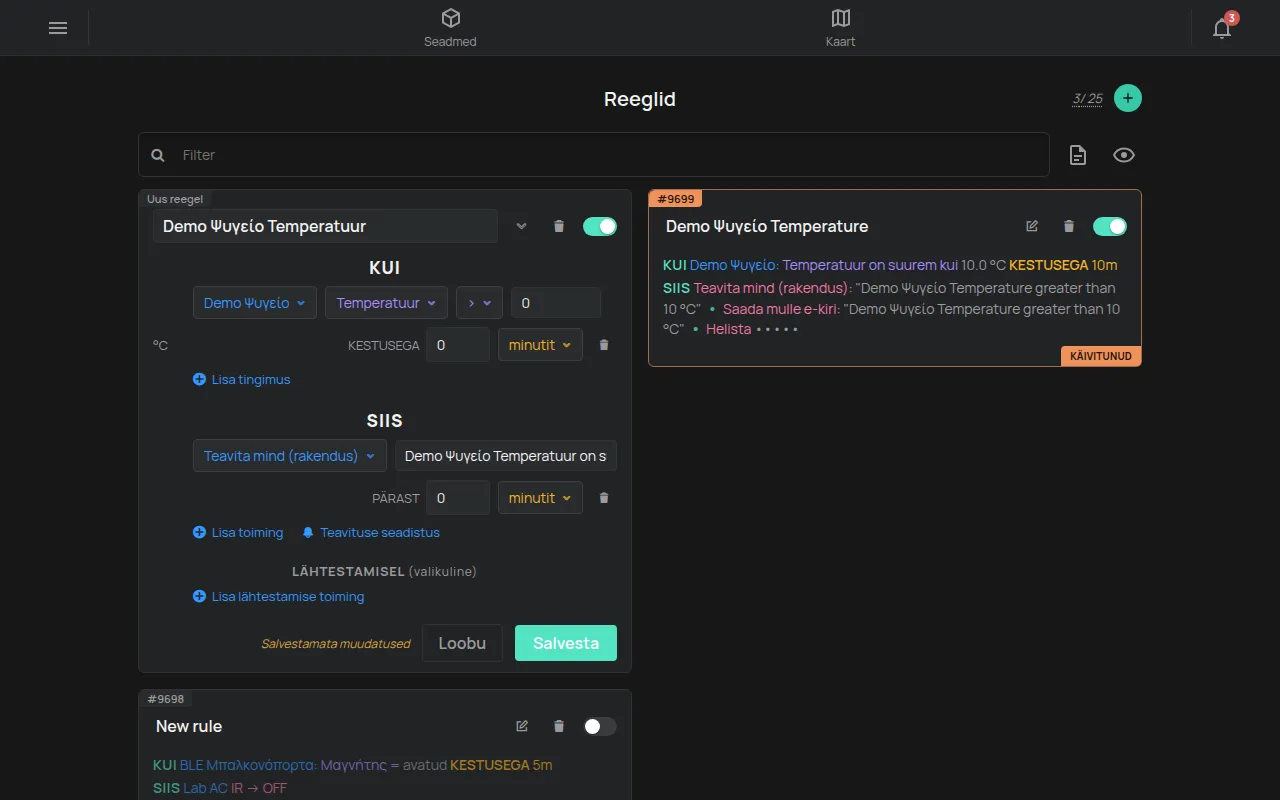
Jaotis „Webhooki lisamine reeglile“- Avage Menüü. Grupis Tööriistad puudutage Pilvereeglid.
- Avage reegel või looge uus reegel. Vaadake reegli loomine.
- Toimingute all puudutage Lisa toiming.
- Valige loendist Veebikonks.
- Sisestage väljale URL oma süsteemi aadress.
- Kui soovite kutset ka reegli lähtestamisel, puudutage Lisa lähtestamise toiming ja valige uuesti Veebikonks.
- Puudutage Salvesta.
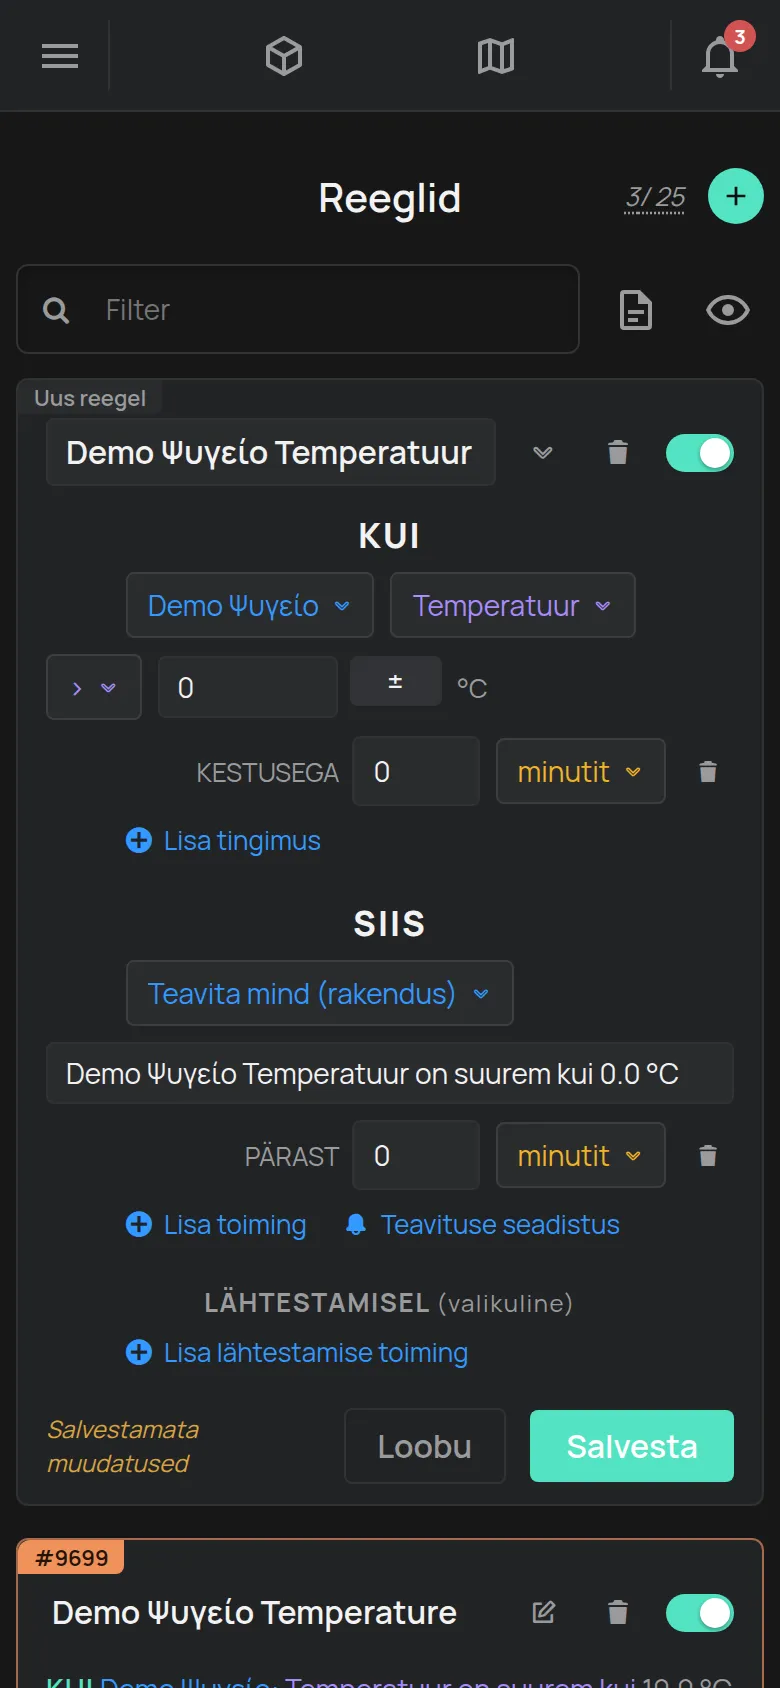
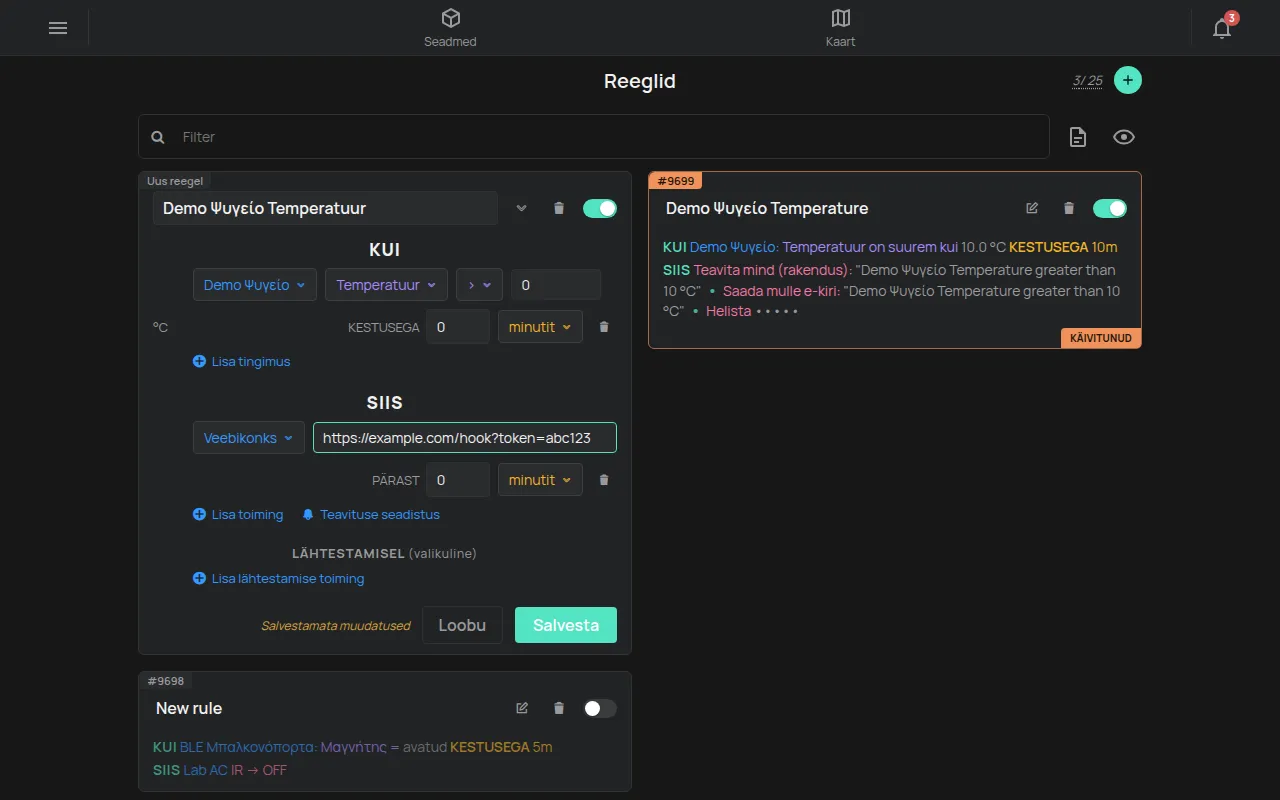
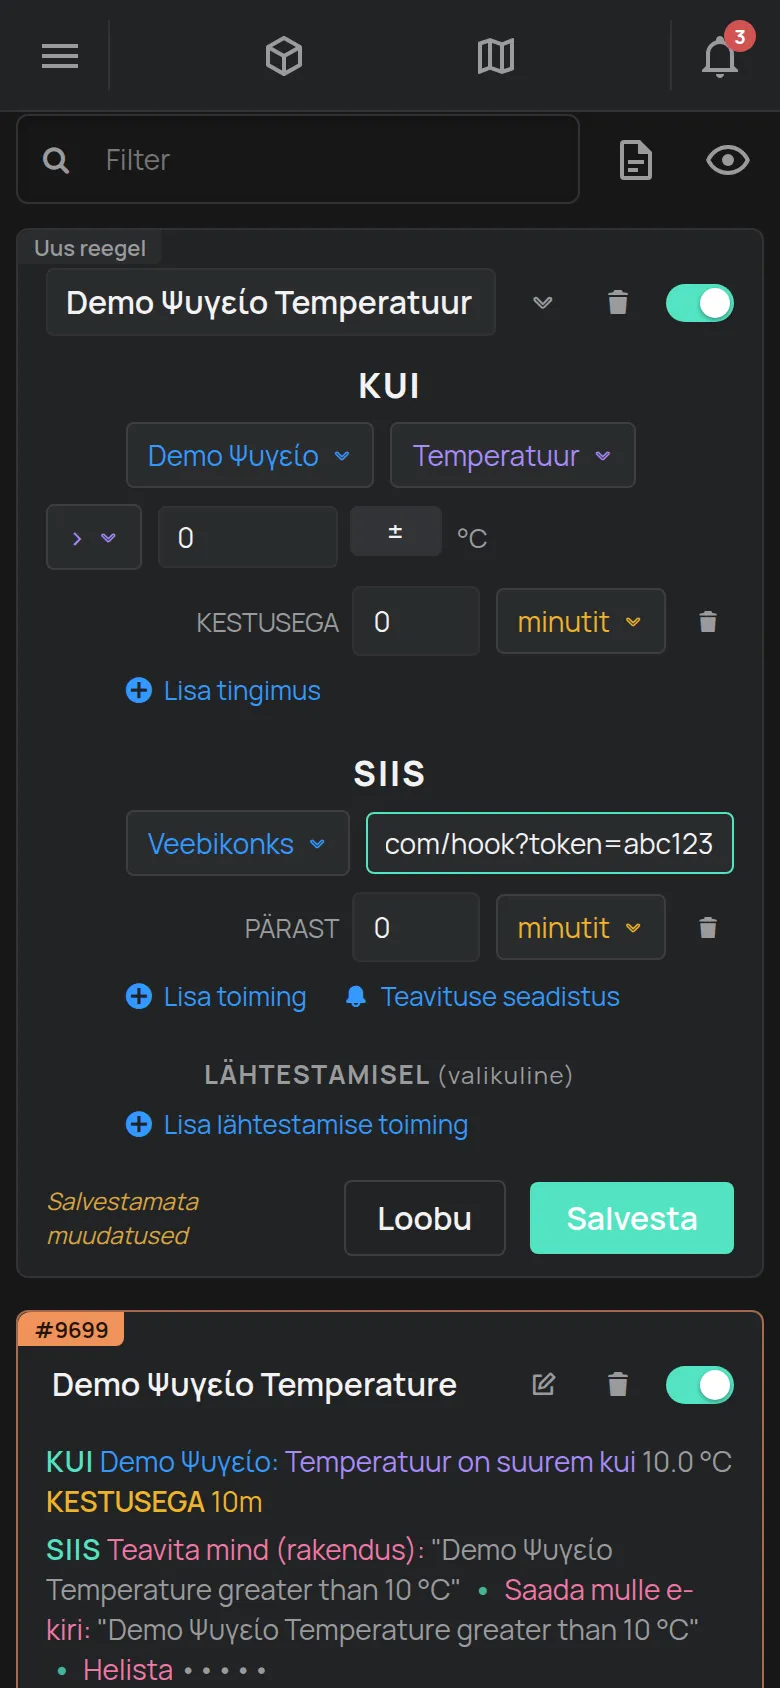
Kui aadress ei ole õige, näitab rakendus teadet URL pole kehtiv.
Päring
Jaotis „Päring“Platvorm saadab POST päringu JSON sisuga (Content-Type: application/json):
{ "event": "triggered", "rule": { "id": 4321, "name": "Fridge 1 temperature", "serialno": "e11:123", "this_data": [ { "...": "the rule conditions" } ] }, "device_data": { "e11:123": { "R": { "T": 912, "GI": 1, "GIC": 0, "GI2": 1, "GI2C": 0 }, "O": [], "S": { "...": "the device settings" } } }, "messages": []}| Väli | Sisu |
|---|---|
event |
triggered, kui reegel käivitub. resolved, kui käivitub toiming Lähtestamisel. |
rule.id, rule.name |
Reegli number ja nimi |
rule.serialno |
Reegli seade |
rule.this_data |
Reegli tingimused |
device_data |
Reegli iga seadme praegune olek, võtmeks seerianumber. Sama vorming nagu WebSocketi uuendustel. |
messages |
Vead, näiteks Failed to get state of e11:123 for rule #4321, kui seadme olek ei ole saadaval |
Väärtused väljas R on töötlemata. Näites tähendab T: 912 väärtust 9.12 °C. Vaadake definitsioone lehel REST API.
Platvorm eemaldab väljast device_data seadme WiFi andmed (võrgu nimi, parool ja ettevõtte andmed).
Webhooki kaitsmine
Jaotis „Webhooki kaitsmine“Päringul ei ole allkirja (HMAC). Et kontrollida, kas päring tuleb teie reeglist:
- Looge pikk juhuslik saladus, näiteks käsuga
openssl rand -hex 32. - Pange saladus aadressi päringustringi:
https://example.com/ham-hook?token=YOUR_SECRET. - Lükake oma süsteemis tagasi iga päring, millel ei ole õiget
tokenväärtust.
Reeglid ja piirangud
Jaotis „Reeglid ja piirangud“- Aadress peab algama
https://. - Platvorm ei kutsu kohalikke ja privaatseid aadresse:
localhost,127.0.0.0/8,10.0.0.0/8,172.16.0.0/12,192.168.0.0/16,169.254.0.0/16,100.64.0.0/10,0.0.0.0/8ja nendega seotud IPv6 aadresse (::1,fe80:,fc00::/7). - Kuni 5 kutset 60 sekundi jooksul reegli iga webhooki toimingu kohta.
- Kuni 30 webhooki kutset 60 sekundi jooksul iga konto kohta.
- Platvorm jätab piiranguid ületavad kutsed vahele. See ei saada neid hiljem.
- Platvorm ei kontrolli teie vastuse HTTP olekut ega saada päringut uuesti.
- Toimingul võib olla viivitus (PÄRAST). Reeglil on kokku kuni 12 toimingut.
Test
Jaotis „Test“Esimese testi jaoks kasutage avalikku teenust, mis näitab saadud päringuid. Looge lihtsa tingimusega reegel ja vaadake päringu sisu.