Webhooks frá reglum
Regla getur kallað á URL þegar hún virkjast. Þannig fær þitt eigið kerfi strax að vita um atburð, til dæmis hátt hitastig eða aftengingu tækis.
Áður en þú byrjar
Kafli sem heitir „Áður en þú byrjar“- HAM Systems kveikir á webhooks fyrir hvern reikning. Ef appið sýnir Vefkrókar eru ekki virkjaðir fyrir reikninginn þinn skaltu hafa samband við þjónustuver.
- Þú þarft
https://vistfang sem tekur viðPOST-beiðnum frá internetinu.
Bæta webhook við reglu
Kafli sem heitir „Bæta webhook við reglu“- Opnaðu Valmynd. Í hópnum Verkfæri ýtirðu á Skýjareglur.
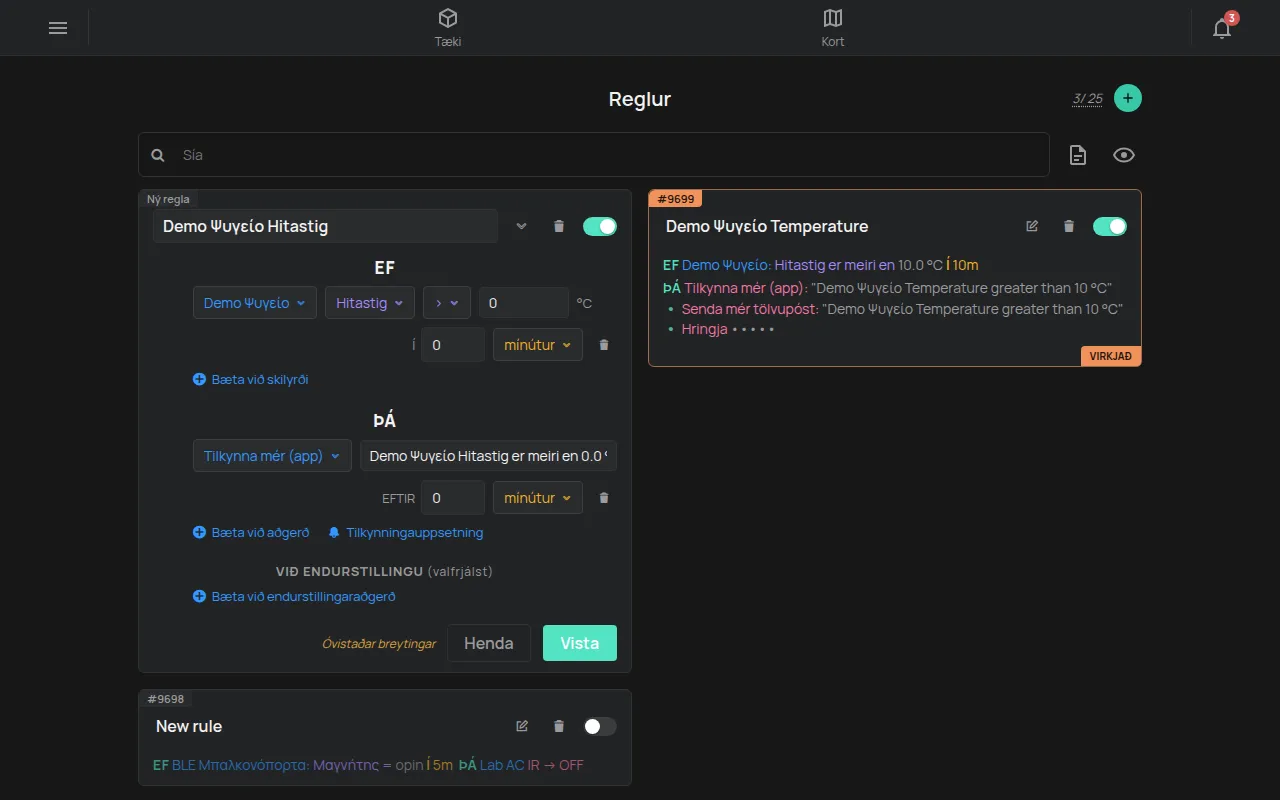
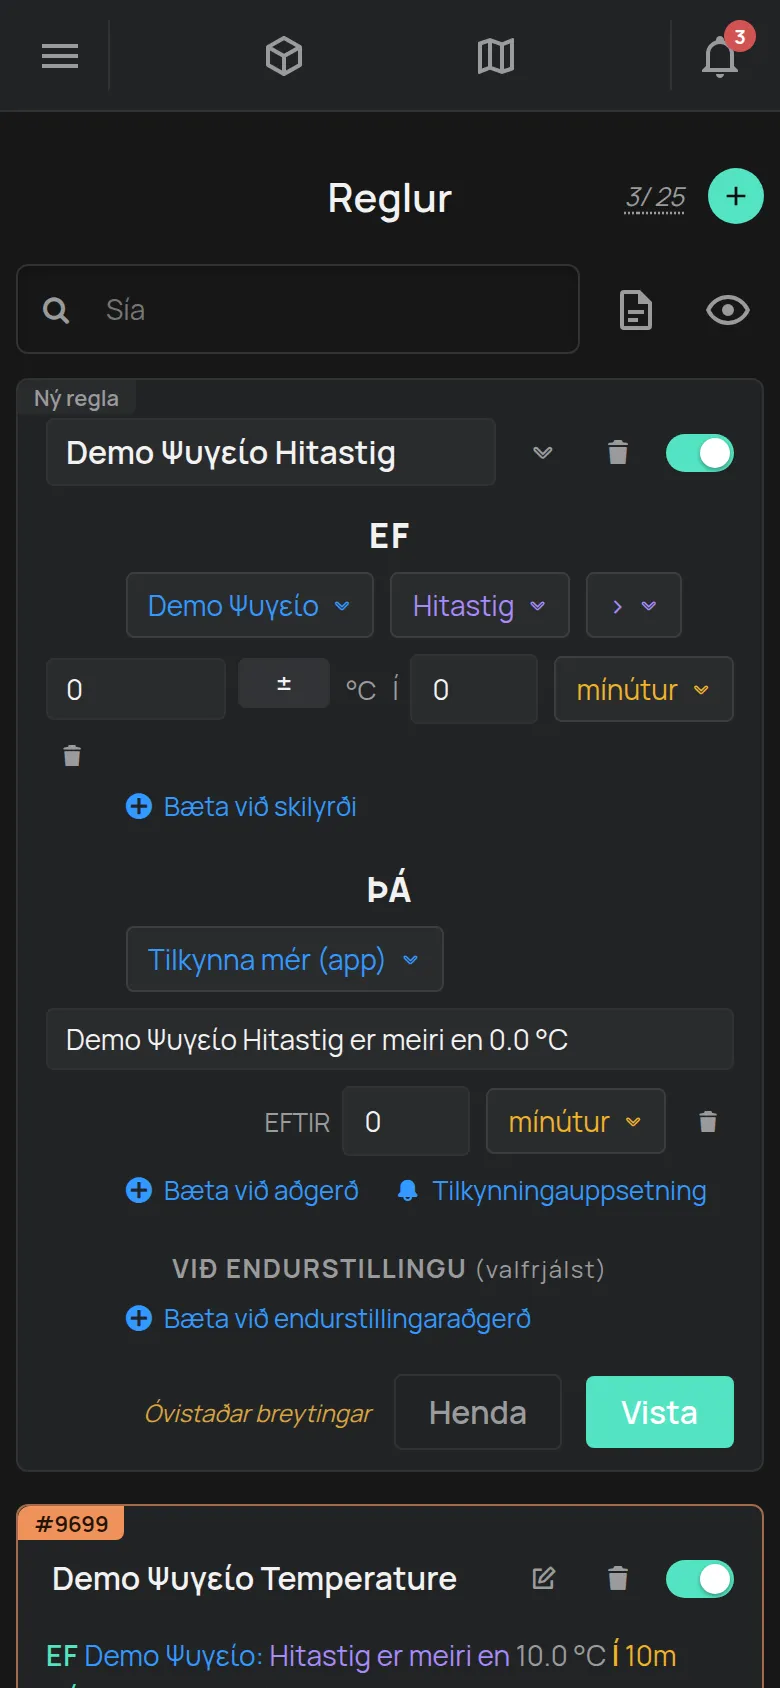
- Opnaðu reglu eða búðu til nýja reglu. Sjá Búa til reglu.
- Í aðgerðunum ýtirðu á Bæta við aðgerð.
- Í listanum velurðu Webhook.
- Í reitinn URL slærðu inn vistfang kerfisins þíns.
- Ef þú vilt líka kall þegar reglan endurstillist ýtirðu á Bæta við endurstillingaraðgerð og velur Webhook aftur.
- Ýttu á Vista.
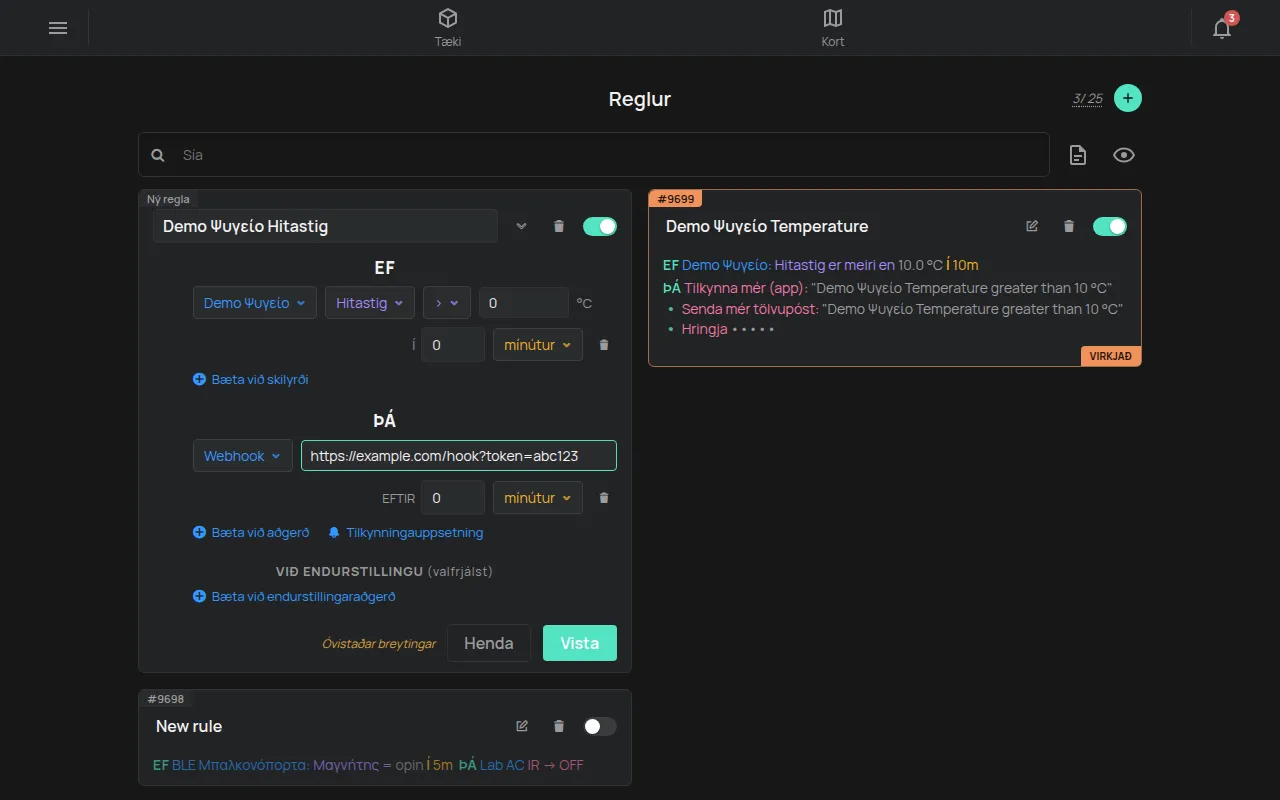
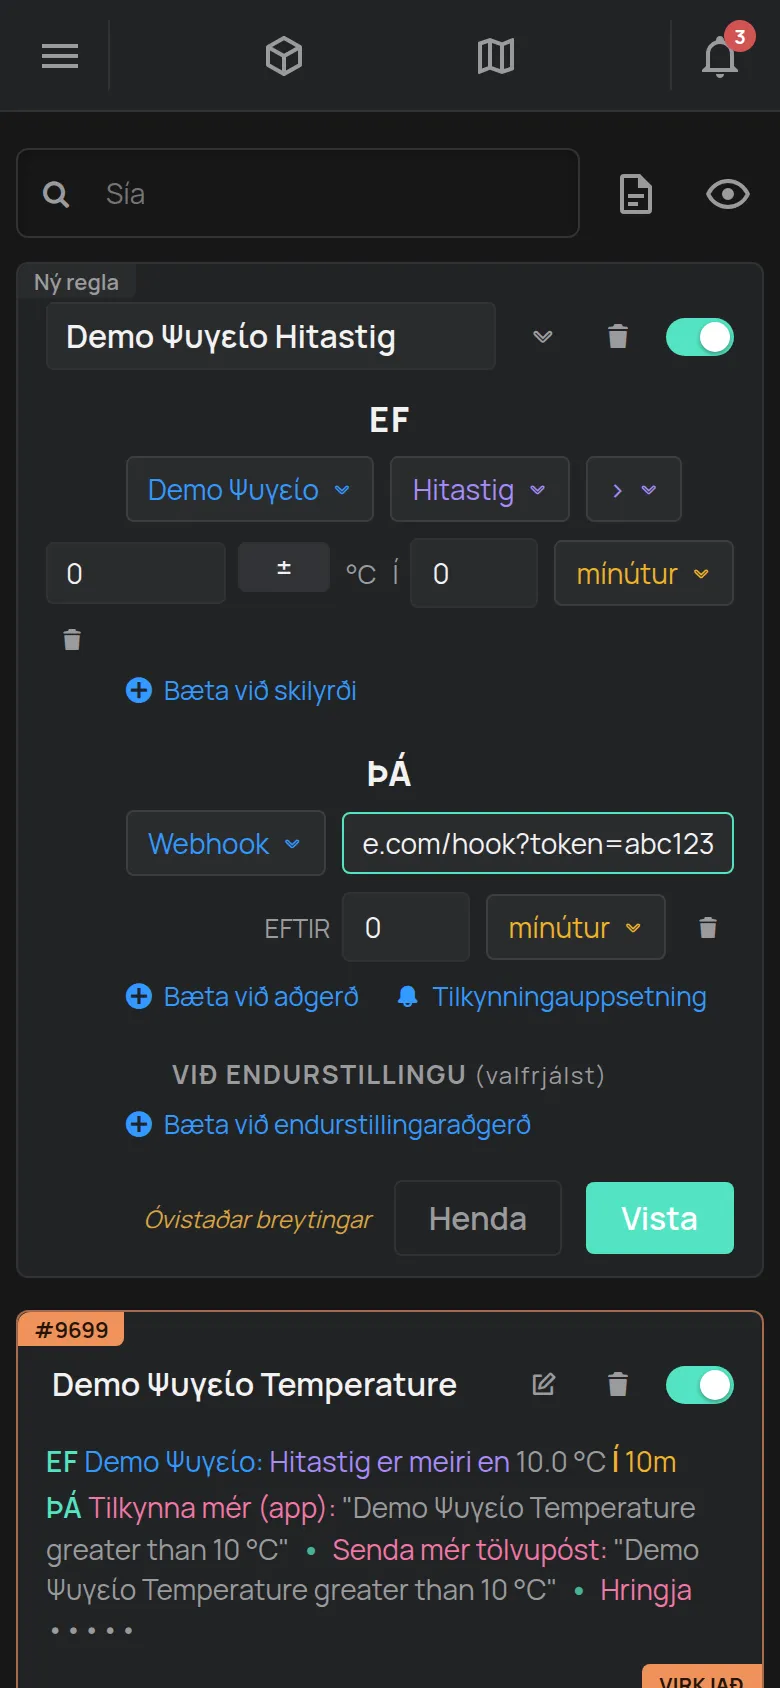
Ef vistfangið er ekki rétt sýnir appið URL er ekki gilt.
Beiðnin
Kafli sem heitir „Beiðnin“Kerfið sendir POST með JSON-meginmáli (Content-Type: application/json):
{ "event": "triggered", "rule": { "id": 4321, "name": "Fridge 1 temperature", "serialno": "e11:123", "this_data": [ { "...": "the rule conditions" } ] }, "device_data": { "e11:123": { "R": { "T": 912, "GI": 1, "GIC": 0, "GI2": 1, "GI2C": 0 }, "O": [], "S": { "...": "the device settings" } } }, "messages": []}| Reitur | Innihald |
|---|---|
event |
triggered þegar reglan virkjast. resolved þegar aðgerð Við endurstillingu keyrir. |
rule.id, rule.name |
Númer og nafn reglunnar |
rule.serialno |
Tæki reglunnar |
rule.this_data |
Skilyrði reglunnar |
device_data |
Núverandi staða hvers tækis reglunnar, eftir raðnúmeri. Sama snið og uppfærslur WebSocket. |
messages |
Villur, til dæmis Failed to get state of e11:123 for rule #4321 þegar staða tækis er ekki tiltæk |
Gildin í R eru óunnin. Í dæminu merkir T: 912 9,12 °C. Sjá skilgreiningarnar í REST API.
Kerfið fjarlægir WiFi-upplýsingar tækisins (netnafn, lykilorð og fyrirtækjaupplýsingar) úr device_data.
Tryggðu webhook-ið
Kafli sem heitir „Tryggðu webhook-ið“Beiðnin hefur enga undirskrift (HMAC). Til að athuga að beiðnin komi frá reglunni þinni:
- Búðu til langt handahófskennt leyndarmál, til dæmis með
openssl rand -hex 32. - Settu leyndarmálið í fyrirspurnarstreng vistfangsins:
https://example.com/ham-hook?token=YOUR_SECRET. - Í kerfinu þínu hafnarðu hverri beiðni sem hefur ekki rétt
token.
Reglur og takmörk
Kafli sem heitir „Reglur og takmörk“- Vistfangið verður að byrja á
https://. - Kerfið kallar ekki á staðbundin vistföng og einkavistföng:
localhost,127.0.0.0/8,10.0.0.0/8,172.16.0.0/12,192.168.0.0/16,169.254.0.0/16,100.64.0.0/10,0.0.0.0/8og tengd IPv6-vistföng (::1,fe80:,fc00::/7). - Allt að 5 köll á hverjum 60 sekúndum fyrir hverja webhook-aðgerð reglu.
- Allt að 30 webhook-köll á hverjum 60 sekúndum fyrir hvern reikning.
- Kerfið sleppir köllunum yfir mörkunum. Það sendir þau ekki síðar.
- Kerfið athugar ekki HTTP-stöðu svarsins þíns og sendir beiðnina ekki aftur.
- Aðgerð getur haft töf (EFTIR). Regla hefur allt að 12 aðgerðir samtals.
Fyrir fyrstu prófun notarðu opinbera þjónustu sem sýnir beiðnirnar sem hún tekur við. Búðu til reglu með einföldu skilyrði og skoðaðu meginmál beiðninnar.