Securitate
Platforma HAM vă protejează dispozitivele și datele. Controlați unele dintre setările de securitate. Le găsiți mai jos.
Conexiunea dispozitivului
Secțiune intitulată „Conexiunea dispozitivului”- Dispozitivul deschide conexiunea către server. Nu are nevoie de port de intrare și nici de port forwarding.
- Conexiunea folosește TLS cu autentificare reciprocă pe portul 9002. Dispozitivul verifică serverul, iar serverul verifică dispozitivul.
- Fiecare dispozitiv are propria cheie unică, din producție.
- Implicit, dispozitivul nu acceptă comenzi din rețeaua locală.
Un firewall cu inspecție SSL strică autentificarea reciprocă. Atunci dispozitivul nu se conectează. Consultați setările routerului.
Cheia dispozitivului
Secțiune intitulată „Cheia dispozitivului”Eticheta dispozitivului conține cheia dispozitivului. Folosiți această cheie pentru a adăuga dispozitivul în contul dumneavoastră. Este și parola rețelei WiFi pe care dispozitivul o deschide în timpul configurării.
Păstrați eticheta în siguranță. Nu publicați o fotografie a ei.
Permisiunile dispozitivului
Secțiune intitulată „Permisiunile dispozitivului”Proprietarul unui dispozitiv îl partajează cu alți utilizatori. Fiecare utilizator primește un nivel:
| Nivel | Ce poate face utilizatorul |
|---|---|
| Vizualizare | Vede măsurătorile și istoricul. |
| Control | Controlează și ieșirile. |
| Gestionare | Schimbă și setările dispozitivului. |
Folosiți Revocare pentru a elimina accesul unui utilizator. Consultați partajarea dispozitivelor.
API-ul, WebSocket și MCP verifică aceleași permisiuni la fiecare apel.
Cheia API și tokenul
Secțiune intitulată „Cheia API și tokenul”- Cheia API dă acces complet la contul dumneavoastră. Nu expiră.
- Fiecare cont are o singură cheie API. Când creați o cheie nouă, cheia veche nu mai funcționează imediat.
- Un token de acces expiră după 60 de zile.
Reguli pentru cheie:
- Nu puneți cheia în cod care rulează într-un browser.
- Nu puneți cheia într-un depozit public de cod.
- Dacă credeți că altcineva are cheia, creați o cheie nouă.
Consultați API REST.
Acces al suportului
Secțiune intitulată „Acces al suportului”Setarea Permite acces suport se află în pagina Cont. Implicit, este dezactivată. Când o activați, HAM Systems poate accesa contul dumneavoastră pentru a vă oferi suport. Dezactivați-o când lucrarea de suport se termină.
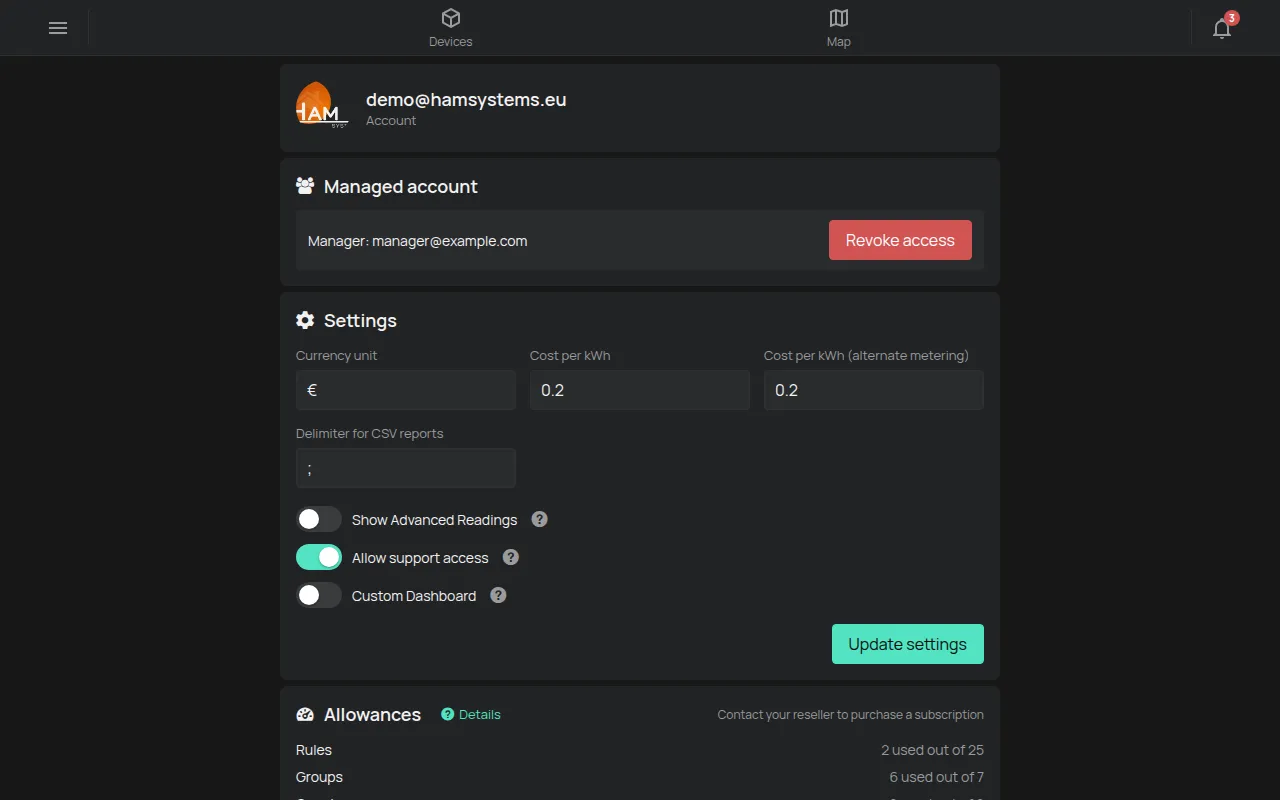
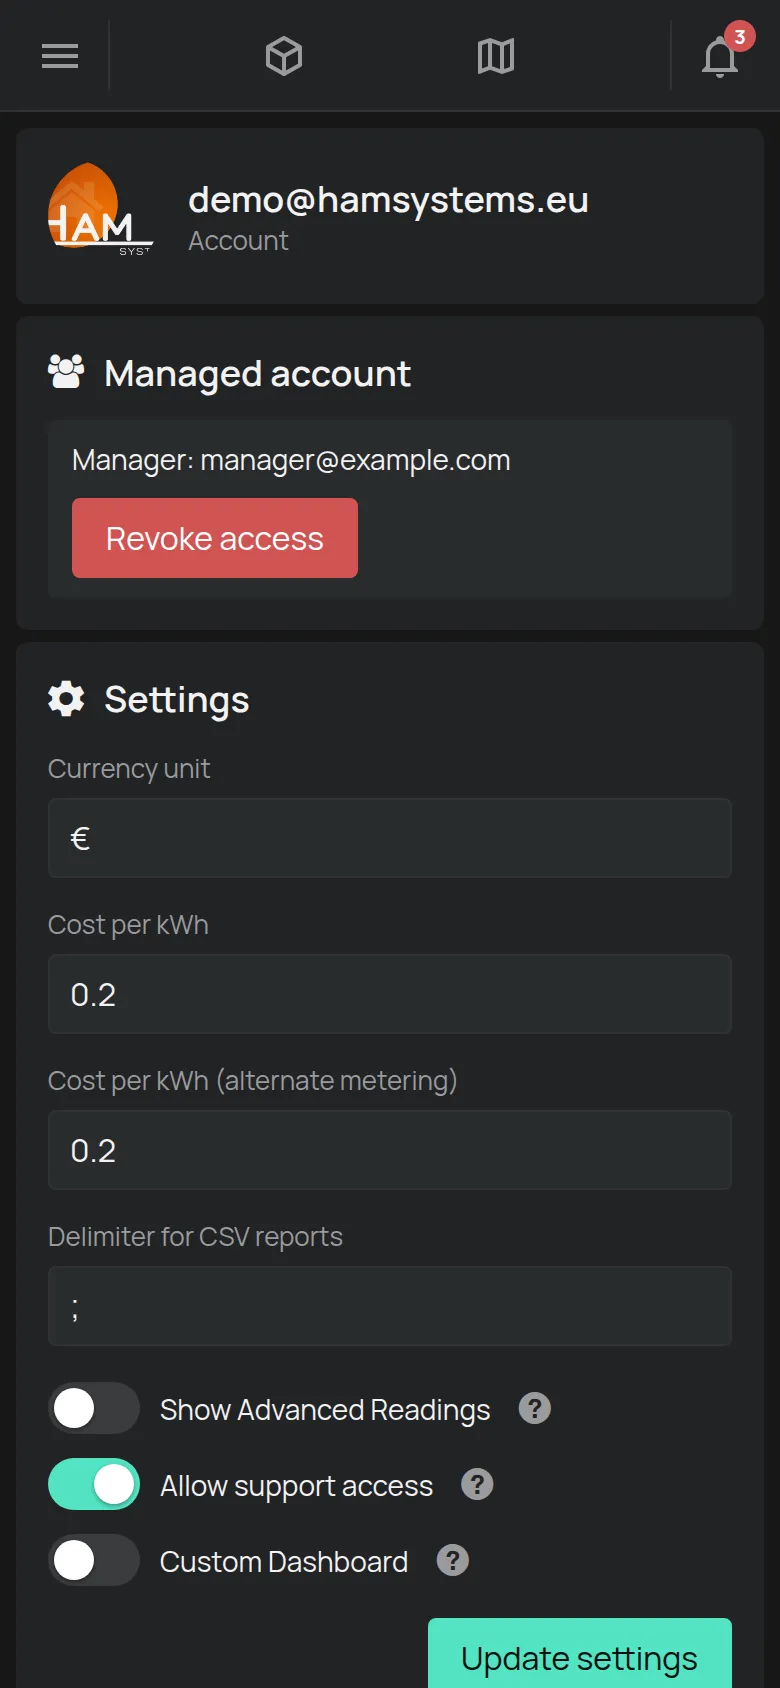
Pentru administrare permanentă de către un instalator sau un partener, consultați conturi administrate.
Control din rețeaua locală
Secțiune intitulată „Control din rețeaua locală”Setarea Permite comenzi LAN se află în setările dispozitivului. Implicit, este dezactivată.
Când o activați:
- Aplicația cere două confirmări.
- Aplicația arată fereastra Token de autorizare pentru acces LAN o singură dată. Atingeți Copiați și păstrați tokenul în siguranță.
- Pentru a obține un token nou, dezactivați setarea și activați-o din nou.
- Fiecare dispozitiv din aceeași rețea locală care are tokenul poate controla dispozitivul.
Activați această setare numai într-o rețea în care aveți încredere.
Webhook-uri
Secțiune intitulată „Webhook-uri”- Serverul apelează numai adrese
https. - Serverul nu apelează adrese IP private sau locale.
- Serverul elimină datele de autentificare WiFi din datele dispozitivului înainte să le trimită.
- Apelul nu are semnătură HMAC. Puneți un token secret în URL și verificați-l pe propriul server.
Consultați webhook-uri.
Asistentul AI folosește cheia dumneavoastră API. Are aceleași permisiuni ca dumneavoastră. Poate controla ieșirile pe dispozitivele pe care aveți permisiune de control. Consultați MCP pentru asistenți AI.
Date și certificări
Secțiune intitulată „Date și certificări”- Datele dumneavoastră rămân pe infrastructură din UE. Consultați datele dumneavoastră.
- HAM Systems este certificată ISO 27001 pentru securitatea informațiilor. Pentru toate certificările, consultați certificări și conformitate.