Безпека
Платформа HAM захищає ваші пристрої і ваші дані. Деякими налаштуваннями безпеки керуєте ви. Ви знаходите їх нижче.
З’єднання пристрою
Section titled “З’єднання пристрою”- Пристрій відкриває з’єднання до сервера. Йому не потрібен вхідний порт і перенаправлення портів.
- З’єднання використовує TLS із взаємною автентифікацією на порту 9002. Пристрій перевіряє сервер, а сервер перевіряє пристрій.
- Кожен пристрій має власний унікальний ключ з виробництва.
- За замовчуванням пристрій не приймає команди з локальної мережі.
Брандмауер із перевіркою SSL порушує взаємну автентифікацію. Тоді пристрій не підключається. Див. Налаштування router.
Ключ пристрою
Section titled “Ключ пристрою”Етикетка пристрою має ключ пристрою. Ви використовуєте цей ключ, щоб додати пристрій до свого облікового запису. Він також є паролем мережі WiFi, яку пристрій відкриває під час налаштування.
Зберігайте етикетку в безпечному місці. Не публікуйте її фото.
Дозволи пристрою
Section titled “Дозволи пристрою”Власник пристрою надає спільний доступ до нього іншим користувачам. Кожен користувач отримує рівень:
| Рівень | Що може робити користувач |
|---|---|
| Вигляд | Бачити показники та історію. |
| Керування | Також керувати виходами. |
| Керувати | Також змінювати налаштування пристрою. |
Використовуйте Відкликати, щоб забрати доступ користувача. Див. Спільне використання пристроїв.
API, WebSocket і MCP перевіряють ті самі дозволи на кожному виклику.
API ключ і токен
Section titled “API ключ і токен”- API ключ дає повний доступ до вашого облікового запису. Він не закінчується.
- Кожен обліковий запис має один API ключ. Коли ви створюєте новий ключ, старий ключ відразу перестає працювати.
- Токен доступу закінчується через 60 днів.
Правила для ключа:
- Не розміщуйте ключ у коді, який виконується в браузері.
- Не розміщуйте ключ у публічному репозиторії коду.
- Якщо ви думаєте, що хтось інший має ключ, створіть новий ключ.
Див. REST API.
Доступ підтримки
Section titled “Доступ підтримки”Налаштування Дозволити доступ підтримки є на сторінці Обліковий запис. За замовчуванням воно вимкнене. Коли ви його вмикаєте, HAM Systems може отримати доступ до вашого облікового запису, щоб дати підтримку. Вимкніть його, коли робота підтримки закінчена.
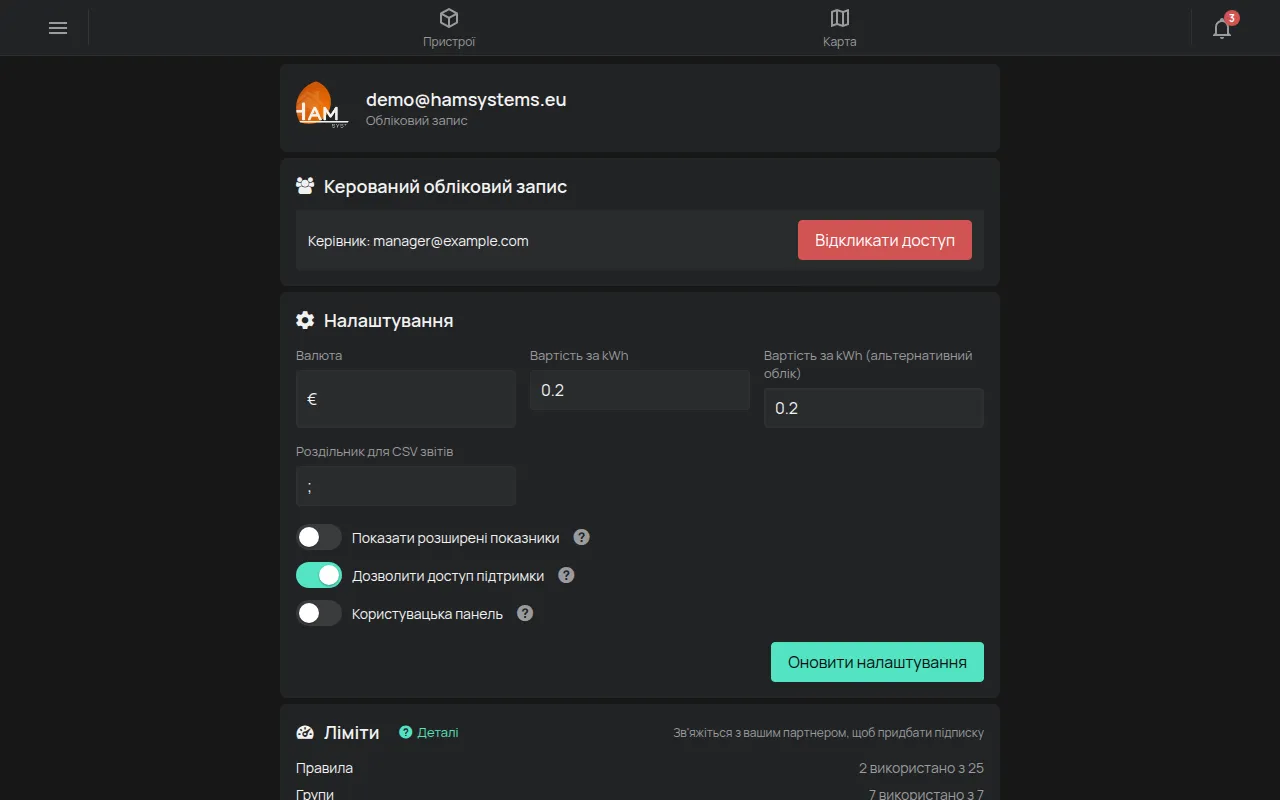
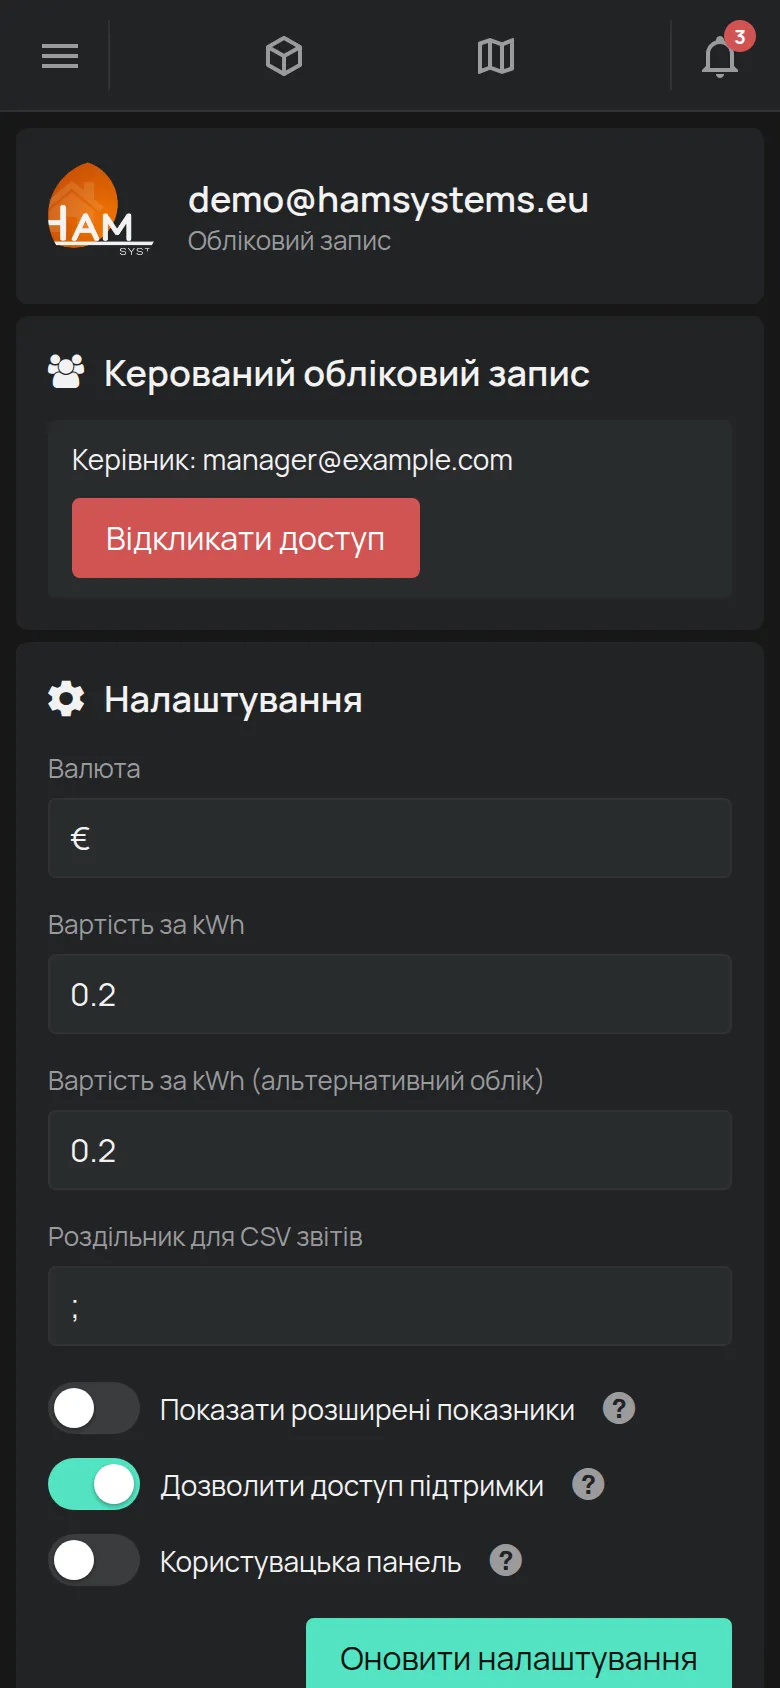
Щодо постійного керування монтажником або партнером див. Керування монтажником або партнером.
Керування з локальної мережі
Section titled “Керування з локальної мережі”Налаштування Дозволити команди LAN є в налаштуваннях пристрою. За замовчуванням воно вимкнене.
Коли ви його вмикаєте:
- Застосунок запитує два підтвердження.
- Застосунок показує вікно Токен авторизації для доступу LAN тільки один раз. Натисніть Копіювати і зберігайте токен у безпечному місці.
- Щоб отримати новий токен, вимкніть налаштування і увімкніть його знову.
- Кожен пристрій у тій самій локальній мережі, який має токен, може керувати пристроєм.
Вмикайте це налаштування тільки в мережі, якій ви довіряєте.
Webhooks
Section titled “Webhooks”- Сервер викликає тільки адреси
https. - Сервер не викликає приватні або локальні IP-адреси.
- Сервер видаляє облікові дані WiFi з даних пристрою, перш ніж надіслати їх.
- Виклик не має підпису HMAC. Розмістіть секретний токен в URL і перевірте його на своєму сервері.
Див. Webhooks з правил.
AI-асистент використовує ваш API ключ. Він має ті самі дозволи, що й ви. Він може керувати виходами на пристроях, де ви маєте дозвіл керування. Див. MCP для AI-асистентів.
Дані і сертифікати
Section titled “Дані і сертифікати”- Ваші дані залишаються на інфраструктурі в ЄС. Див. Ваші дані (зберігання, експорт, видалення).
- HAM Systems сертифікована за ISO 27001 з інформаційної безпеки. Щодо всіх сертифікатів див. Сертифікати і відповідність.