Sécurité
La plateforme HAM protège vos appareils et vos données. Vous contrôlez certains paramètres de sécurité. Vous les trouvez ci-dessous.
Connexion de l’appareil
Section intitulée « Connexion de l’appareil »- L’appareil ouvre la connexion vers le serveur. Il n’a besoin d’aucun port entrant ni de redirection de ports.
- La connexion utilise TLS avec authentification mutuelle sur le port 9002. L’appareil vérifie le serveur et le serveur vérifie l’appareil.
- Chaque appareil a sa propre clé unique, créée en production.
- Par défaut, l’appareil n’accepte pas de commandes du réseau local.
Un pare-feu avec inspection SSL casse l’authentification mutuelle. Dans ce cas, l’appareil ne se connecte pas. Voir réglages du routeur.
La clé d’appareil
Section intitulée « La clé d’appareil »L’étiquette de l’appareil porte la clé d’appareil. Vous utilisez cette clé pour ajouter l’appareil à votre compte. C’est aussi le mot de passe du réseau WiFi que l’appareil ouvre pendant la configuration.
Gardez l’étiquette en lieu sûr. Ne publiez pas de photo de l’étiquette.
Permissions de l’appareil
Section intitulée « Permissions de l’appareil »Le propriétaire d’un appareil le partage avec d’autres utilisateurs. Chaque utilisateur reçoit un niveau :
| Niveau | Ce que l’utilisateur peut faire |
|---|---|
| Lecture | Voir les mesures et l’historique. |
| Commande | Aussi commander les sorties. |
| Gérer | Aussi changer les paramètres de l’appareil. |
Utilisez Révoquer pour retirer l’accès d’un utilisateur. Voir partage d’appareils.
L’API, le WebSocket et le MCP vérifient les mêmes permissions à chaque appel.
Clé API et jeton
Section intitulée « Clé API et jeton »- La clé API donne un accès complet à votre compte. Elle n’expire pas.
- Chaque compte a une clé API. Quand vous créez une nouvelle clé, l’ancienne clé cesse de fonctionner immédiatement.
- Un jeton d’accès expire après 60 jours.
Règles pour la clé :
- Ne mettez pas la clé dans du code qui s’exécute dans un navigateur.
- Ne mettez pas la clé dans un dépôt de code public.
- Si vous pensez que quelqu’un d’autre a la clé, créez une nouvelle clé.
Voir API REST.
Accès du support
Section intitulée « Accès du support »Le paramètre Autoriser l’accès au support est sur la page Compte. Par défaut, il est désactivé. Quand vous l’activez, HAM Systems peut accéder à votre compte pour donner du support. Désactivez-le quand le travail de support est terminé.
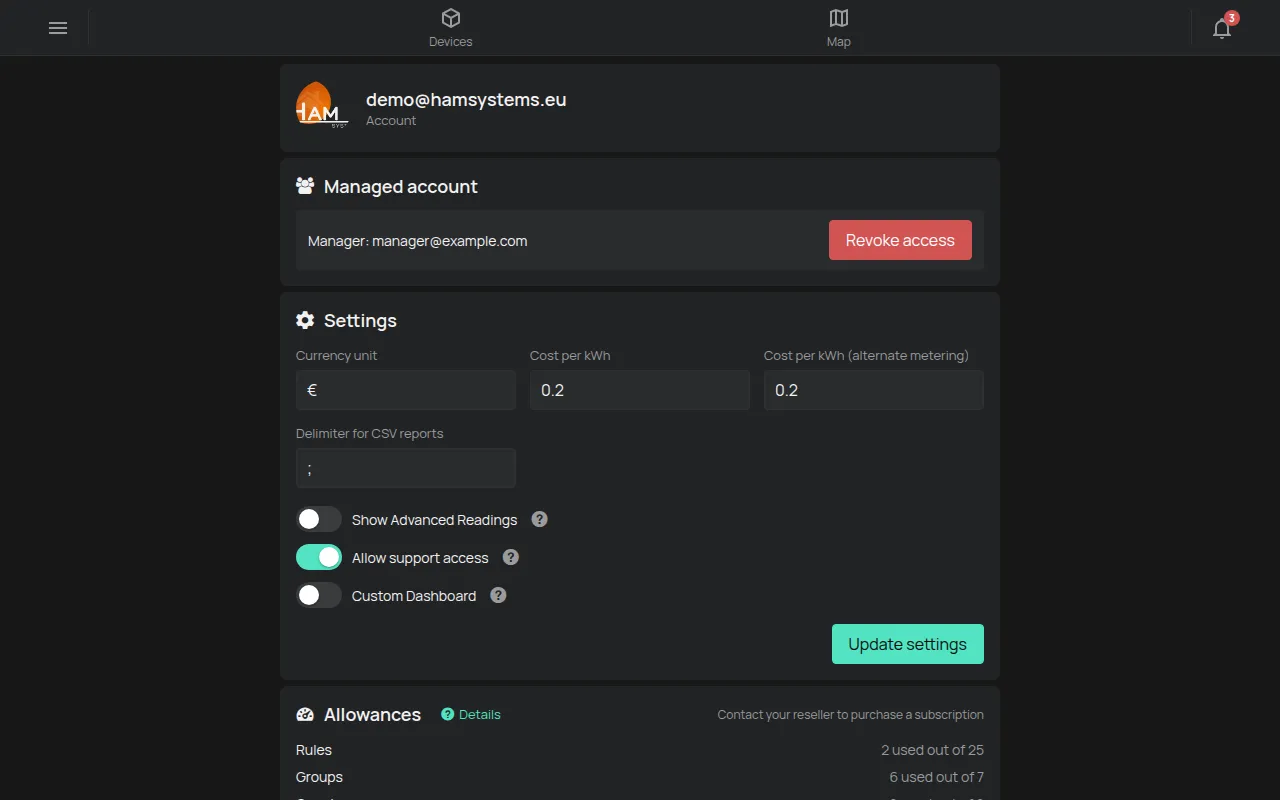
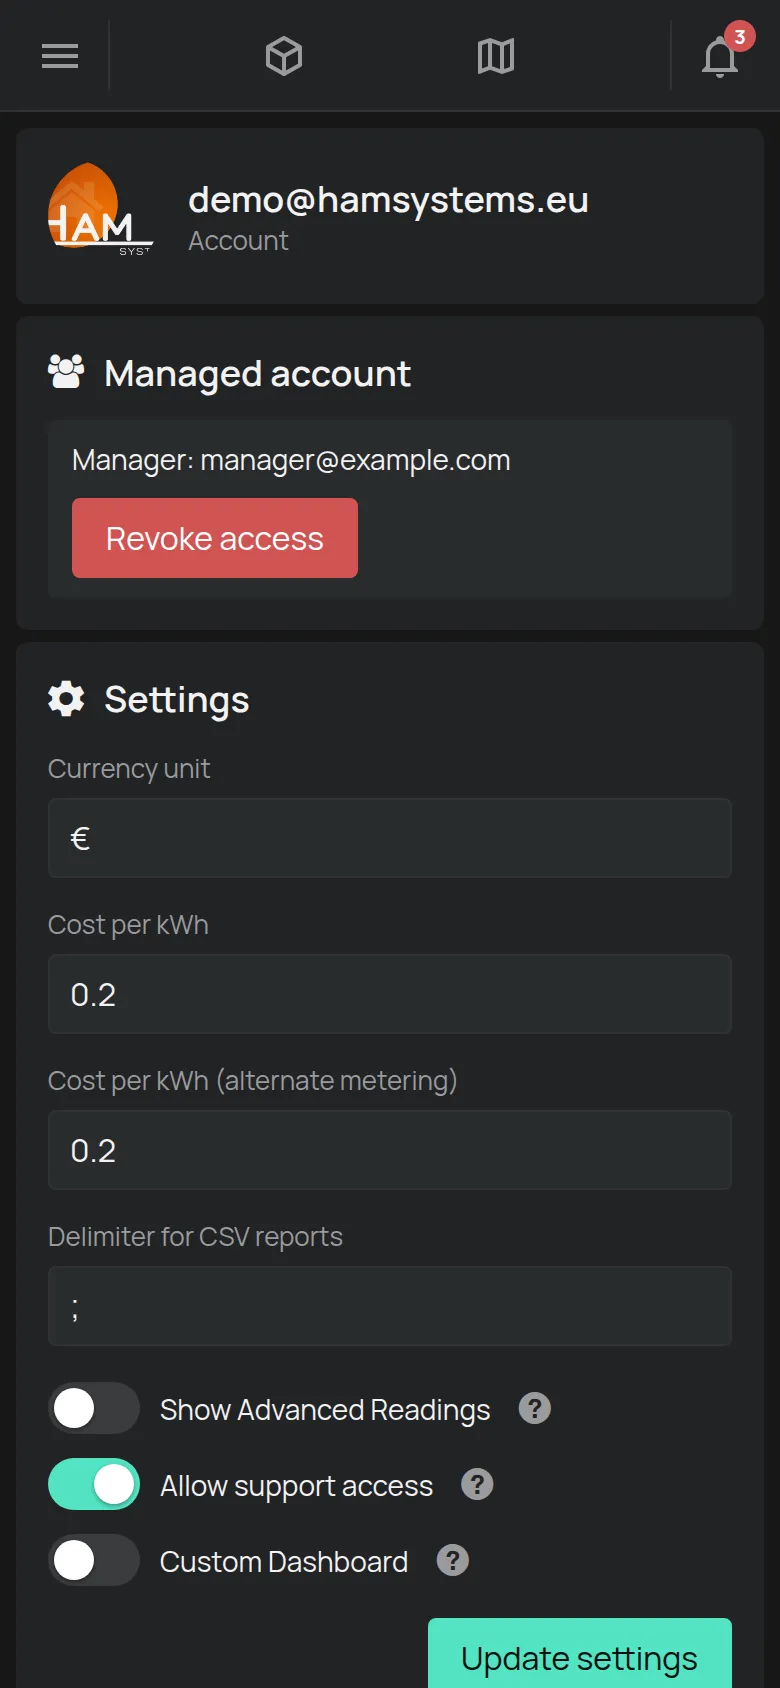
Pour une gestion permanente par un installateur ou un partenaire, voir comptes gérés.
Commande depuis le réseau local
Section intitulée « Commande depuis le réseau local »Le paramètre Autoriser les commandes LAN est dans les paramètres de l’appareil. Par défaut, il est désactivé.
Quand vous l’activez :
- L’application demande deux confirmations.
- L’application affiche la fenêtre Jeton d’autorisation pour l’accès LAN une seule fois. Touchez Copier et gardez le jeton en lieu sûr.
- Pour obtenir un nouveau jeton, désactivez le paramètre puis activez-le à nouveau.
- Chaque appareil du même réseau local qui a le jeton peut commander l’appareil.
Activez ce paramètre seulement sur un réseau de confiance.
Webhooks
Section intitulée « Webhooks »- Le serveur appelle seulement des adresses
https. - Le serveur n’appelle pas d’adresses IP privées ou locales.
- Le serveur retire les identifiants WiFi des données de l’appareil avant de les envoyer.
- L’appel n’a pas de signature HMAC. Mettez un jeton secret dans l’URL et vérifiez-le sur votre propre serveur.
Voir webhooks.
L’assistant IA utilise votre clé API. Il a les mêmes permissions que vous. Il peut commander les sorties des appareils où vous avez la permission de commande. Voir MCP pour les assistants IA.
Données et certifications
Section intitulée « Données et certifications »- Vos données restent sur une infrastructure dans l’UE. Voir vos données.
- HAM Systems est certifié ISO 27001 pour la sécurité de l’information. Pour toutes les certifications, voir certifications et conformité.