Sicherheit
Die HAM Plattform schützt Ihre Geräte und Ihre Daten. Einige Sicherheitseinstellungen steuern Sie selbst. Sie finden sie unten.
Geräteverbindung
Abschnitt betitelt „Geräteverbindung“- Das Gerät öffnet die Verbindung zum Server. Es braucht keinen eingehenden Port und keine Portweiterleitung.
- Die Verbindung verwendet TLS mit gegenseitiger Authentifizierung auf Port 9002. Das Gerät prüft den Server, und der Server prüft das Gerät.
- Jedes Gerät hat seinen eigenen einmaligen Schlüssel aus der Produktion.
- Standardmäßig akzeptiert das Gerät keine Befehle aus dem lokalen Netzwerk.
Eine Firewall mit SSL-Inspektion unterbricht die gegenseitige Authentifizierung. Dann verbindet sich das Gerät nicht. Siehe Router-Einstellungen.
Der Geräteschlüssel
Abschnitt betitelt „Der Geräteschlüssel“Das Etikett des Geräts hat den Geräteschlüssel. Mit diesem Schlüssel fügen Sie das Gerät zu Ihrem Konto hinzu. Er ist auch das Passwort des WiFi-Netzwerks, das das Gerät bei der Einrichtung öffnet.
Bewahren Sie das Etikett sicher auf. Veröffentlichen Sie kein Foto davon.
Geräteberechtigungen
Abschnitt betitelt „Geräteberechtigungen“Der Eigentümer eines Geräts gibt es für andere Benutzer frei. Jeder Benutzer erhält eine Stufe:
| Stufe | Was der Benutzer tun kann |
|---|---|
| Ansicht | Die Messwerte und den Verlauf sehen. |
| Steuerung | Zusätzlich die Ausgänge steuern. |
| Verwalten | Zusätzlich die Geräteeinstellungen ändern. |
Verwenden Sie Widerrufen, um den Zugriff eines Benutzers zu entfernen. Siehe Geräte freigeben.
Die API, der WebSocket und MCP prüfen bei jedem Aufruf dieselben Berechtigungen.
API-Schlüssel und Token
Abschnitt betitelt „API-Schlüssel und Token“- Der API-Schlüssel gibt vollen Zugriff auf Ihr Konto. Er läuft nicht ab.
- Jedes Konto hat einen API-Schlüssel. Wenn Sie einen neuen Schlüssel erstellen, funktioniert der alte Schlüssel sofort nicht mehr.
- Ein Access-Token läuft nach 60 Tagen ab.
Regeln für den Schlüssel:
- Legen Sie den Schlüssel nicht in Code ab, der in einem Browser läuft.
- Legen Sie den Schlüssel nicht in einem öffentlichen Code-Repository ab.
- Wenn Sie glauben, dass jemand anderes den Schlüssel hat, erstellen Sie einen neuen Schlüssel.
Siehe REST-API.
Support-Zugriff
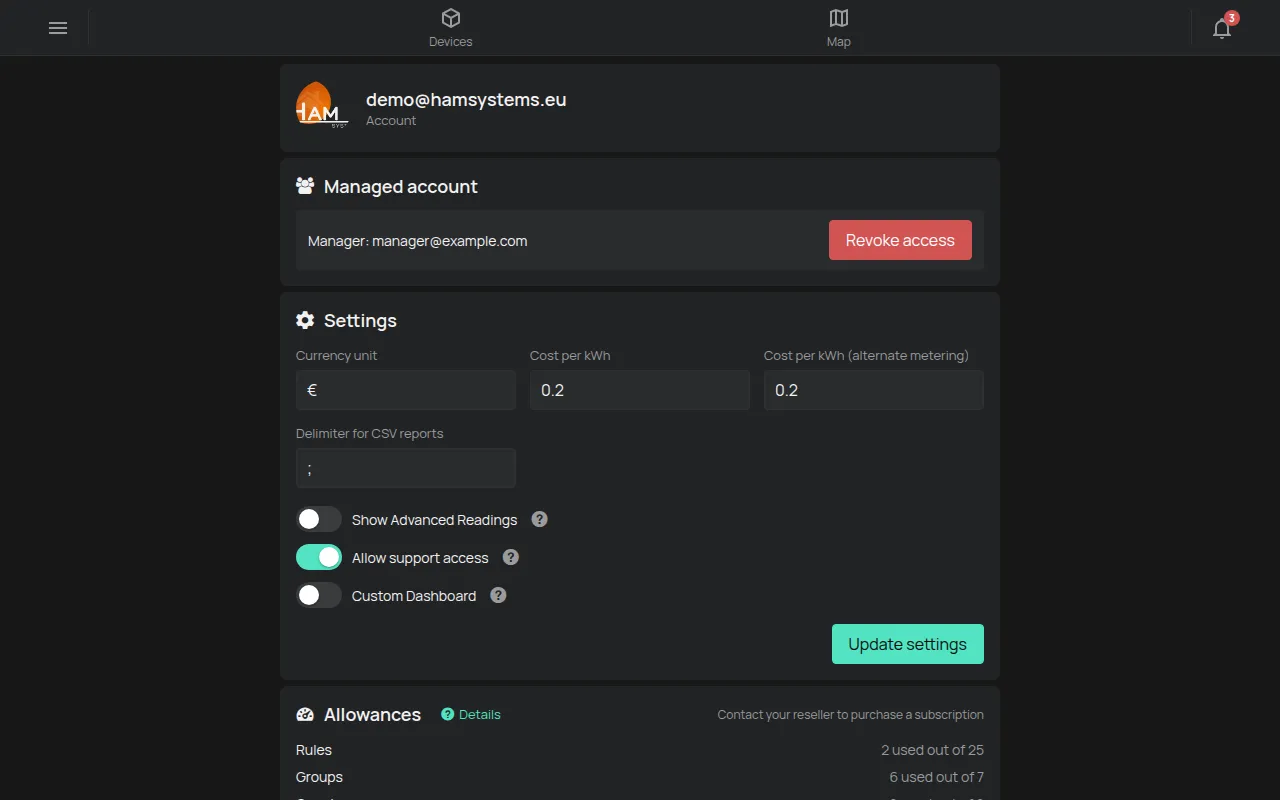
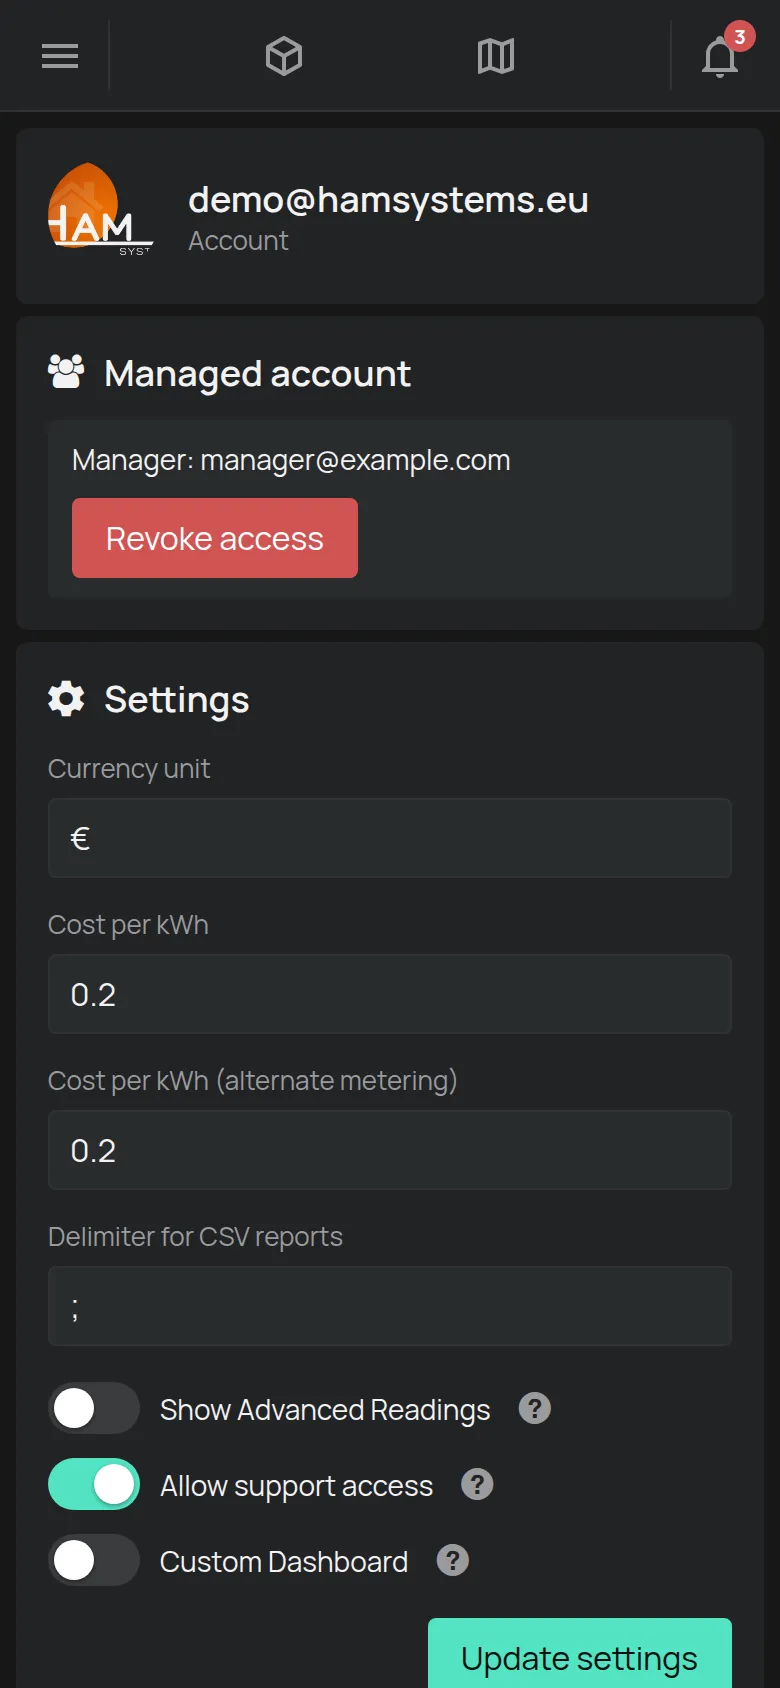
Abschnitt betitelt „Support-Zugriff“Die Einstellung Support-Zugriff zulassen ist auf der Seite Konto. Standardmäßig ist sie aus. Wenn Sie sie aktivieren, kann HAM Systems auf Ihr Konto zugreifen, um Support zu leisten. Deaktivieren Sie sie, wenn die Support-Arbeit fertig ist.
Für die dauerhafte Verwaltung durch einen Installateur oder einen Partner siehe verwaltete Konten.
Steuerung aus dem lokalen Netzwerk
Abschnitt betitelt „Steuerung aus dem lokalen Netzwerk“Die Einstellung LAN-Befehle zulassen ist in den Geräteeinstellungen. Standardmäßig ist sie aus.
Wenn Sie sie aktivieren:
- Die App bittet zweimal um Bestätigung.
- Die App zeigt das Fenster Autorisierungs-Token für LAN-Zugriff nur ein einziges Mal. Tippen Sie auf Kopieren und bewahren Sie den Token sicher auf.
- Um einen neuen Token zu erhalten, schalten Sie die Einstellung aus und wieder ein.
- Jedes Gerät im selben lokalen Netzwerk, das den Token hat, kann das Gerät steuern.
Aktivieren Sie diese Einstellung nur in einem Netzwerk, dem Sie vertrauen.
Webhooks
Abschnitt betitelt „Webhooks“- Der Server ruft nur
https-Adressen auf. - Der Server ruft keine privaten oder lokalen IP-Adressen auf.
- Der Server entfernt die WiFi-Zugangsdaten aus den Gerätedaten, bevor er sie sendet.
- Der Aufruf hat keine HMAC-Signatur. Legen Sie einen geheimen Token in die URL und prüfen Sie ihn auf Ihrem eigenen Server.
Siehe Webhooks.
Der KI-Assistent verwendet Ihren API-Schlüssel. Er hat dieselben Berechtigungen wie Sie. Er kann Ausgänge an den Geräten steuern, auf denen Sie die Berechtigung zum Steuern haben. Siehe MCP für KI-Assistenten.
Daten und Zertifizierungen
Abschnitt betitelt „Daten und Zertifizierungen“- Ihre Daten bleiben auf Infrastruktur in der EU. Siehe Ihre Daten.
- HAM Systems ist nach ISO 27001 für Informationssicherheit zertifiziert. Alle Zertifizierungen finden Sie unter Zertifizierungen und Konformität.